LGPD no controle de ponto: quais dados o RH pode guardar
Veja quais dados o controle de ponto pode guardar pela LGPD e pela Portaria 671, qual base legal usar e por quanto tempo manter cada registro.
O registro de ponto trata dado pessoal do início ao fim, e a norma trabalhista já define o que ele precisa guardar: quem marcou e quando, mais um código que prova que a linha não foi alterada depois. Tudo que a empresa coleta além dessa lista, como foto ou localização, é um tratamento novo, que exige base legal própria e prazo de descarte.
Essa fronteira costuma ser discutida em termos vagos, entre proteção e vigilância. Ela é bem mais concreta do que parece, porque a legislação de ponto descreve campo a campo o que o sistema deve gravar. Quem conhece essa lista consegue responder à pergunta que o jurídico faz cedo ou tarde: por que esse dado está aqui?
Quais dados o registro de ponto precisa guardar por lei?
A lista é curta e fechada. Na marcação feita por um REP-P, o arquivo que a fiscalização extrai grava oito campos, e apenas um deles identifica a pessoa: o CPF. Os outros sete cuidam do horário e da integridade do registro, sem nenhuma informação sobre quem é o trabalhador além do número do documento.
O leiaute oficial do Arquivo Fonte de Dados, publicado pelo Ministério do Trabalho e Emprego, detalha cada posição desses campos.
| Campo da marcação (REP-P) | O que contém | Identifica a pessoa? |
|---|---|---|
| NSR | numeração sequencial do registro no estabelecimento | não |
| Tipo do registro | código fixo que classifica a linha do arquivo | não |
| Data e hora da marcação | momento do registro, com fuso horário | não |
| CPF do empregado | doze posições numéricas | sim |
| Data e hora da gravação | momento em que o sistema gravou a linha | não |
| Identificador do coletor | código de dois dígitos: aplicativo mobile, browser, desktop ou dispositivo | não |
| Marcação on-line ou off-line | 0 ou 1 | não |
| Código hash | verificação de integridade encadeada da linha | não |
O comprovante entregue ao trabalhador segue a mesma lógica. O artigo 79 da Portaria 671/2021 lista nove itens obrigatórios, e a parte que identifica a pessoa se resume a nome e CPF, ao lado da data e do horário do registro. O restante são metadados de controle. O relatório de espelho de ponto, no artigo 84, acrescenta data de admissão e cargo. Somando os três documentos, o conjunto que aponta para o trabalhador cabe em quatro informações.
Nenhum inciso pede fotografia, template biométrico ou coordenada geográfica. Vale a checagem de vigência: o texto que consultamos é o compilado de 21 de julho de 2026 da Portaria 671 compilada, cuja alteração mais recente é a Portaria MTE nº 1.316/2026, verificada em agosto de 2026. A Portaria Consolidada MTE nº 1, de dezembro de 2025, revogou blocos da 671 sobre CTPS e RAIS, mas a seção do controle de jornada eletrônico, dos artigos 73 a 99, continua em vigor sem marcação de revogação.
Quem ainda decide entre modelos de equipamento e software encontra o comparativo em este guia, porque o tipo de registrador muda quem gera cada arquivo e onde ele fica armazenado.
Biometria no ponto é dado pessoal sensível?
É. A LGPD, no artigo 5º, inciso II, classifica o dado biométrico vinculado a uma pessoa natural como dado pessoal sensível, na mesma categoria de saúde e convicção religiosa. Na prática, a digital ou o rosto usados para bater o ponto passam a exigir uma das hipóteses do artigo 11, mais estreitas que as do artigo 7º.
A própria autoridade reconhece o uso. O estudo técnico da ANPD sobre biometria e reconhecimento facial cita “registro e frequência de jornada de trabalho” entre as aplicações legítimas da tecnologia. O mesmo documento é direto sobre os riscos: concentrar templates biométricos aumenta a superfície de ataque, e a imagem bruta de uma face pode revelar informação de saúde que o titular não quis fornecer.
Há um ponto operacional que pesa tanto quanto o jurídico. A ANPD registra que iluminação e oclusão reduzem a acurácia do reconhecimento facial. Numa fábrica com turno noturno em galpão mal iluminado, a leitura falha, o supervisor abre exceção manual e o registro perde a força que deveria ter. Nesse cenário, cartão de proximidade com senha resolve a identificação sem criar um banco de dados sensível, e a leitura biométrica fica reservada aos acessos onde a fraude de marcação é problema real.
Nossa recomendação é impopular em demonstração comercial: adote biometria onde ela resolve um risco identificado, não como padrão da empresa inteira. Cada leitor a mais é um servidor a mais guardando dado sensível.
Qual base legal sustenta o controle de jornada?
Para o mínimo exigido por lei, a base é o cumprimento de obrigação legal, prevista no artigo 7º, inciso II, e, para dado sensível, no artigo 11, inciso II, alínea “a” da LGPD. O empregador com mais de vinte trabalhadores tem o dever de anotar entrada e saída pelo artigo 74, § 2º da CLT, e esse dever sustenta o tratamento sem depender de autorização individual.
Consentimento não sustenta. O estudo da ANPD traz o precedente sueco de 2019, no qual a autoridade analisou o desequilíbrio entre os titulares e o controlador e concluiu que o consentimento não era base legal válida. A relação de emprego carrega a mesma assimetria. Um funcionário que recusa a coleta biométrica no primeiro dia de trabalho não está numa negociação entre iguais, e um consentimento assim tende a cair na primeira contestação.
O ponto delicado aparece no que passa do mínimo. Pense numa transportadora com 140 funcionários, 45 deles em rota, fechamento de folha no dia 20. O aplicativo de ponto captura a coordenada a cada marcação, e alguém configurou também o rastreamento contínuo durante a jornada (essa segunda função quase nunca aparece no contrato). A primeira coleta se defende pela obrigação legal combinada com a necessidade de comprovar trabalho externo. A segunda não: ela serve à gestão de frota, tem outra finalidade e precisa de base própria, com prazo de descarte separado. As regras da geolocalização no ponto mudam conforme esse recorte.
Duas obrigações da LGPD costumam ser esquecidas nesse desenho. O artigo 37 exige manter registro das operações de tratamento, especialmente quando a empresa se apoia em legítimo interesse. O artigo 38 permite que a autoridade exija relatório de impacto sobre as operações, inclusive as que envolvem dado sensível. Quem já tem esse material pronto responde a uma notificação em dias. Quem não tem descobre o próprio inventário sob prazo.
Por quanto tempo guardar os registros de ponto?
A Portaria 671 não fixa um número. O anexo do REP-P determina que os dados armazenados não sejam apagados nem alterados “pelo prazo mínimo legal”, e remete a discussão para fora do texto. O prazo prático vem do artigo 11 da CLT: cinco anos, limitados a dois anos após a extinção do contrato.
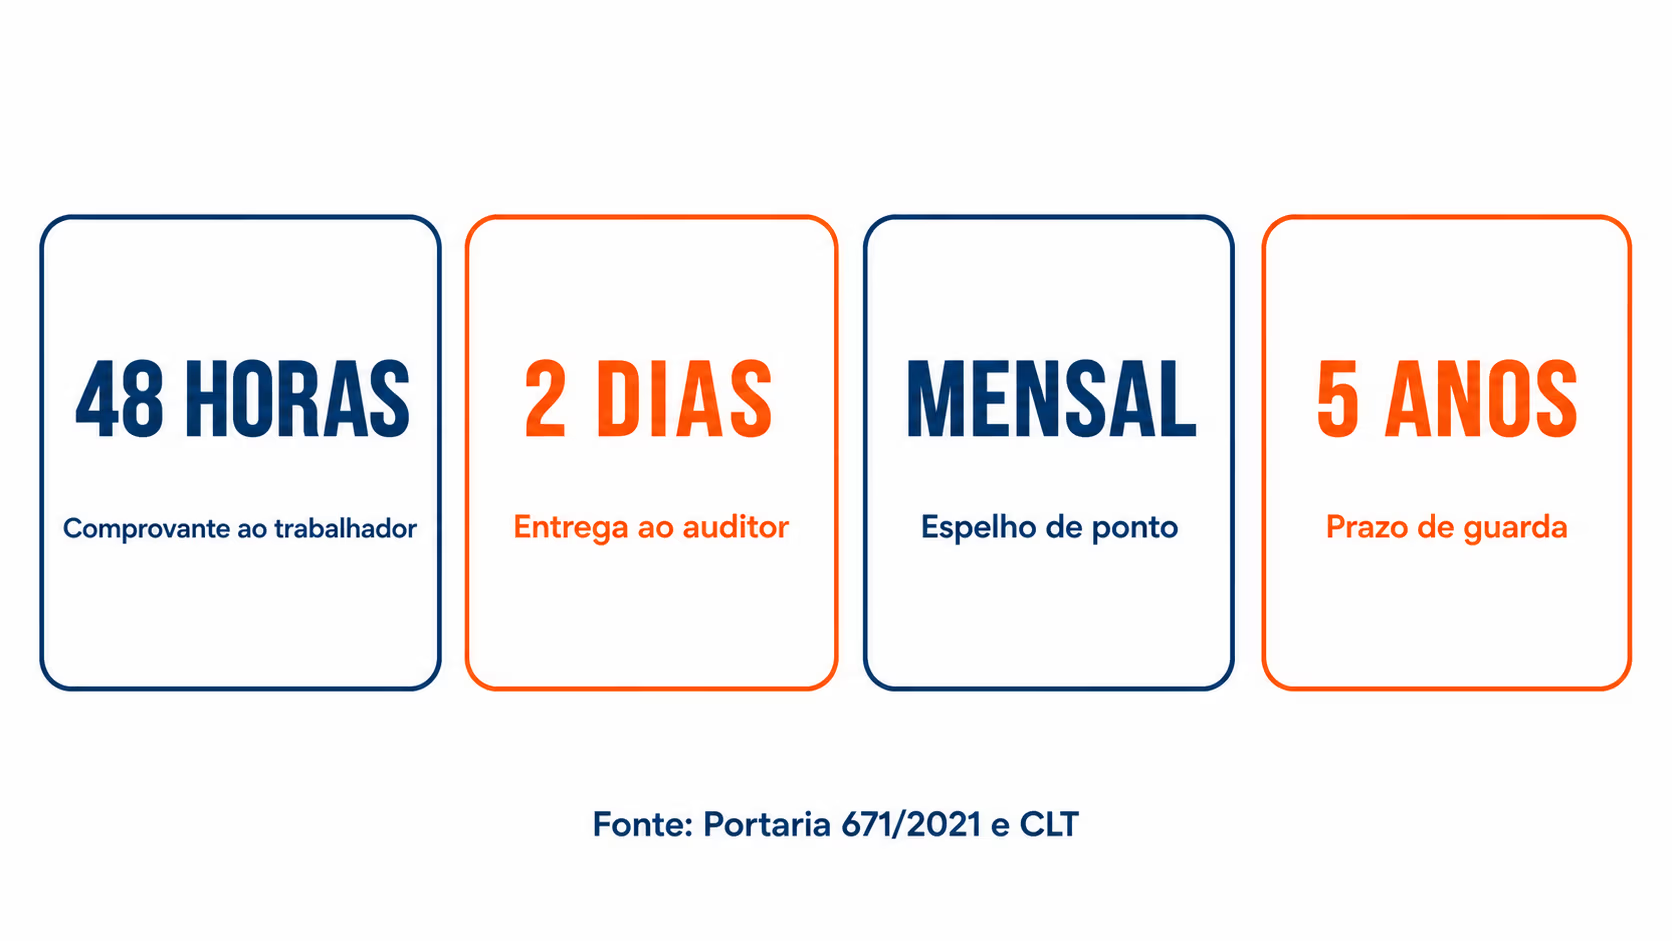
A LGPD conversa com isso no artigo 16, que manda eliminar dados após o término do tratamento e autoriza a conservação quando existe obrigação legal ou regulatória. Ou seja, guardar cinco anos de marcação de ponto é legítimo. Guardar cinco anos de fotos de marcação, quando nenhuma norma pediu a foto, não é.
Outros três prazos organizam a rotina e valem estar no contrato com o fornecedor:
- comprovante de registro disponível para extração pelo trabalhador referente às últimas 48 horas, no mínimo, conforme o artigo 80 da Portaria 671;
- espelho de ponto acessível ao trabalhador mensalmente, ou em prazo menor, pelo artigo 84;
- arquivos e relatórios entregues ao Auditor-Fiscal do Trabalho em prazo mínimo de dois dias, a critério dele, pelo artigo 85.
O detalhe do prazo de dois dias muda o desenho técnico. Se o dado mora num servidor que só o fornecedor acessa, e o suporte responde em cinco dias úteis, a empresa não cumpre o artigo 85 mesmo tendo o arquivo. A capacidade de extrair sozinha, a qualquer momento, é requisito de conformidade, não conforto. O mesmo raciocínio aparece quando o registro de ponto como prova precisa ser apresentado em audiência.
Como montar o inventário de dados do ponto em 6 passos
- Liste os campos que o seu sistema realmente grava por marcação. Peça ao fornecedor a exportação de um dia e leia o arquivo, em vez de confiar no material comercial.
- Marque, campo a campo, qual norma exige aquele dado. Use o leiaute do Arquivo Fonte de Dados e os artigos 79 e 84 da Portaria 671 como referência.
- Separe o excedente em duas pilhas: o que serve a uma finalidade legítima e declarada, como controle de acesso, e o que ninguém sabe explicar.
- Elimine a segunda pilha e documente a decisão. O artigo 37 da LGPD exige registro das operações de tratamento, e a exclusão também é uma operação.
- Defina prazo e responsável pelo descarte do que sobrou, alinhado ao prazo prescricional de cinco anos.
- Indique o encarregado pelo tratamento de dados, obrigação do artigo 41 da LGPD, e publique o contato. Sem esse canal, o pedido do trabalhador chega pelo advogado.
Um inventário desses leva de duas a quatro semanas numa empresa de porte médio, e a etapa 1 costuma consumir metade do tempo. O achado mais comum não é a biometria, que todo mundo lembra de discutir. É a fotografia de rosto capturada a cada marcação no aplicativo, ligada por padrão. Ninguém pediu esse campo e ninguém apaga o histórico dele.
O que perguntar ao fornecedor do software de ponto?
Quatro perguntas separam um fornecedor preparado de um que vai improvisar sob fiscalização:
- quais campos o sistema grava por marcação, além dos exigidos no leiaute oficial;
- se a empresa consegue extrair o Arquivo Fonte de Dados sozinha, sem abrir chamado;
- onde os dados ficam hospedados e quem tem acesso administrativo a eles;
- qual o procedimento de eliminação quando o prazo de guarda termina.
O RHiD, plataforma que a Araponto oferece como revenda autorizada Control iD, responde essas quatro no modelo de comodato, em que software e equipamento entram numa mensalidade única. A vantagem prática, para o tema deste artigo, é que o sistema de ponto online mantém a marcação e os arquivos legais na mesma trilha auditável, sem planilha intermediária guardando cópia de dado pessoal.
O que muda com a ANPD virando agência em 2026?
Muda o peso da fiscalização. Em 25 de fevereiro de 2026, a Lei nº 15.352 reescreveu o artigo 55-A da LGPD e converteu a antiga autoridade em Agência Nacional de Proteção de Dados, agora autarquia especial vinculada ao Ministério da Justiça e Segurança Pública, com orçamento e decisão próprios. A mesma lei abriu 200 vagas de especialista numa carreira criada só para regular e fiscalizar proteção de dados.
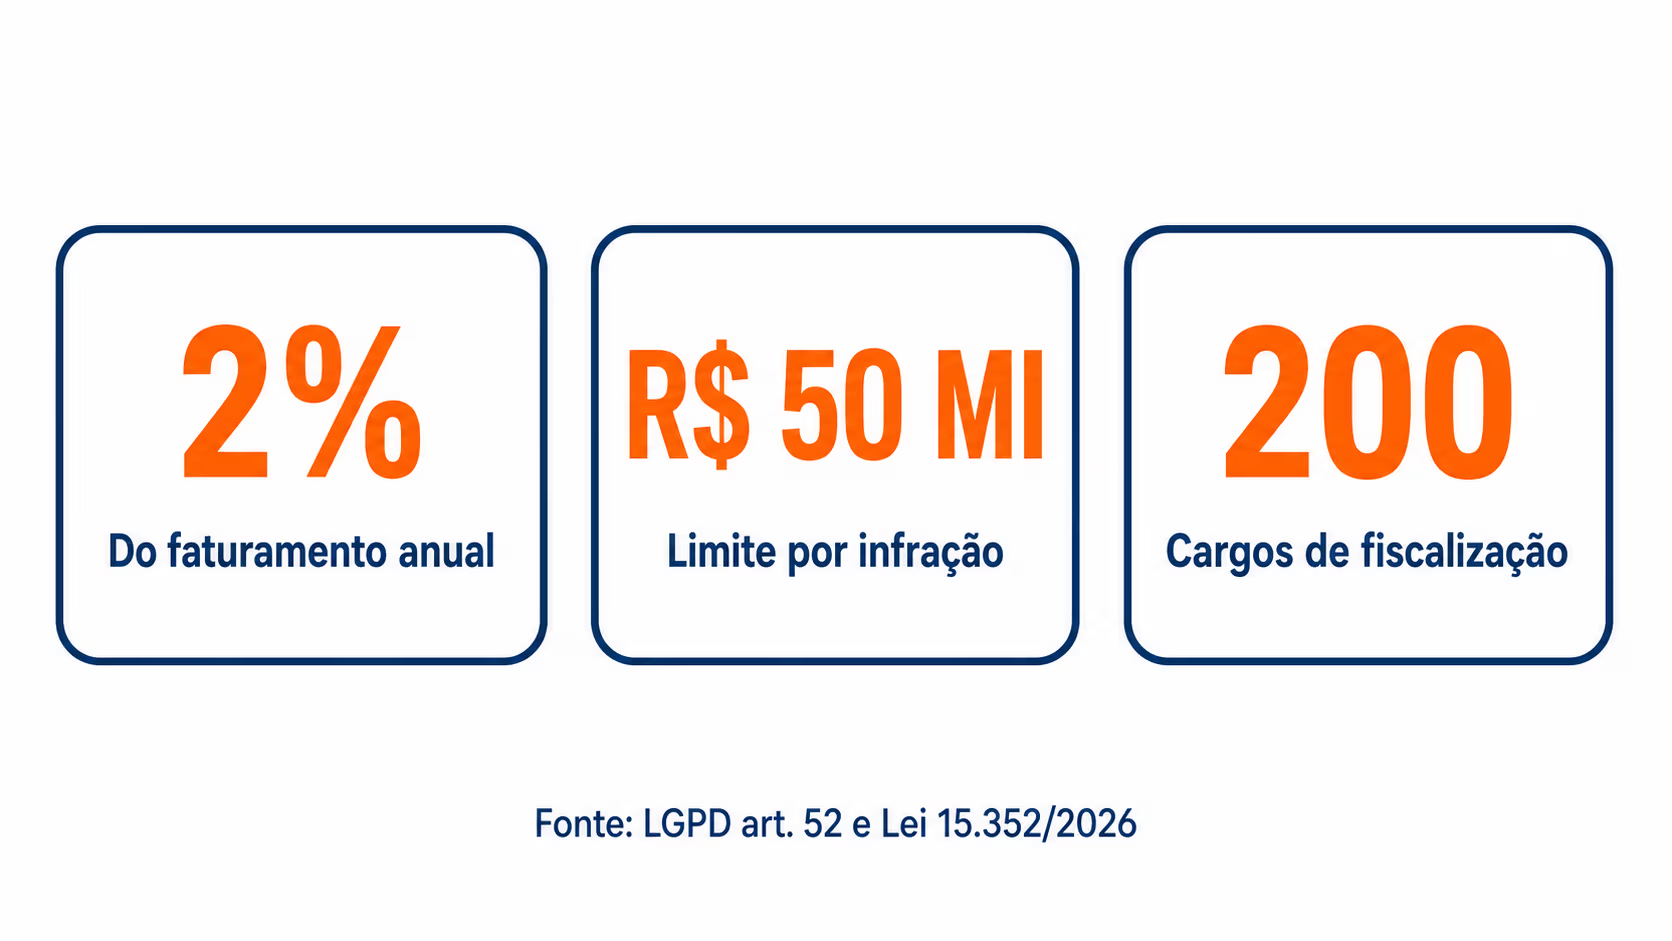
As sanções continuam as do artigo 52 do texto compilado da LGPD, verificado em agosto de 2026: advertência e multa simples de até 2% do faturamento da empresa no Brasil no último exercício, excluídos os tributos, limitada a R$ 50 milhões por infração. A lista prevê ainda o bloqueio dos dados atingidos pela irregularidade (e, no limite, a eliminação deles). O que mudou foi a estrutura que aplica essas sanções, agora com autonomia financeira e carreira própria.
Para o RH, a leitura é direta. O risco de coletar dado demais no ponto deixou de ser hipótese distante e passou a ter fiscal com cargo, e a defesa continua sendo a mesma: inventário feito e base legal apontada para cada campo. Quem já organizou o que pode e não pode no ponto online tem metade do caminho pronto.
A regra que cabe na memória tem três linhas. Pode guardar, sem pedir nada a ninguém, o que a Portaria 671 e a CLT exigem, pelo prazo de cinco anos. Não pode guardar foto, digital ou rota só porque o sistema oferece o recurso. Depende, e aí exige base legal declarada com prazo próprio, tudo que serve a uma finalidade legítima diferente da apuração de jornada.
O trabalho começa pela exportação de um dia de marcações, lida campo a campo, antes de qualquer discussão sobre política interna. A conformidade com a Portaria 671 sai mais barata quando é decidida fora da fiscalização. Para ver como esses arquivos saem na prática, dá para testar o RHiD grátis por 30 dias.